※本記事にはアフィリエイト広告を含みます。
※本記事は、2026年9月25日時点で確認できたBitgetの公式発表などをもとに作成しています。
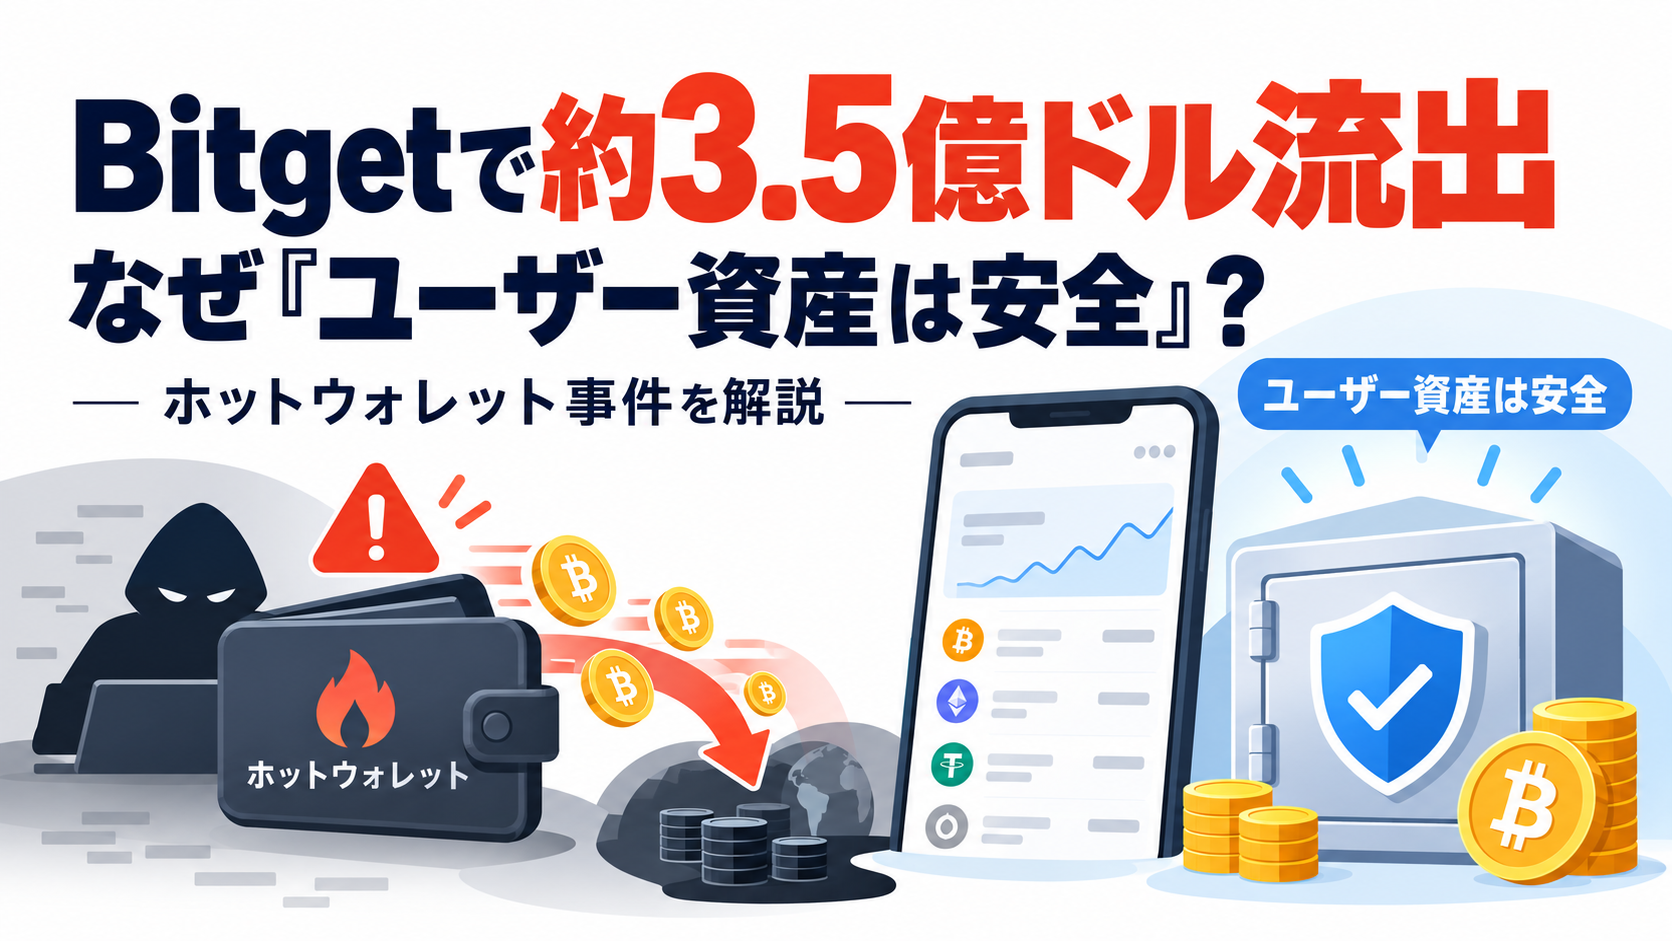
暗号資産取引所Bitgetで大規模なセキュリティ事件が発生し、約3億5,160万ドル相当の資産が影響を受けました。
Bitgetによると、9月24日18時31分(UTC)、一部のホットウォレットで不正な送金を検知。その後、被害がホットウォレットとウォームウォレットの一部に及んでいることを確認し、安全確認のため出金機能を一時停止しました。
約3.5億ドルという金額を見ると、「Bitgetに預けている資産は大丈夫?」「取引所の資産が足りなくなるのでは?」と不安に感じる人もいるでしょう。
しかし、Bitgetは今回の事件について「ユーザー資産は安全」と説明しています。
理由として挙げているのが、コールドウォレットは影響を受けていないことと、4億6,400万ドル超の「ユーザー保護基金」で今回の損失をカバーできるとしていることです。
ただし、「ユーザー資産は安全」というのは現時点におけるBitget側の説明です。出金は一時停止されており、事件の根本原因についても調査が続いています。
今回はBitgetで何が起きたのか、なぜ約3.5億ドル規模の不正流出が発生しても「ユーザー資産は安全」と説明しているのか、ホットウォレットや保護基金の仕組みとあわせて解説します。
目次
Bitgetで約3.5億ドル規模の不正送金、出金を一時停止
Bitgetは9月24日、一部のウォレットで不正な送金が発生したと公式に発表しました。
セキュリティシステムが異常を検知したのは、9月24日18時31分(UTC)です。
Bitgetが公表した推定影響額は、約3億5,160万ドルにのぼります。
事件を検知した後、Bitgetは緊急対応チームを稼働させ、異常な送金先アドレスを特定・報告しました。
さらに、法執行機関やオンチェーンセキュリティ企業にも連絡し、調査を進めています。
安全確認が完了するまでの予防措置として、暗号資産の出金機能は一時停止されました。
Bitgetは当初、入金と取引については継続して利用できると説明していました。
ただし、その後の公式案内では、暗号資産の入金処理に問題が発生し、アカウントへの反映が遅れる場合があると案内しています。
また、「Bitget Onchain」の取引も、セキュリティレビューのため一時的に利用できない状態となっています。
Bitgetのサービスすべてが停止したわけではありませんが、事件を受けて一部機能には影響が出ています。
なぜBitgetは「ユーザー資産は安全」と説明している?
約3億5,160万ドルもの資産が影響を受けたにもかかわらず、Bitgetはユーザーのアカウント残高は正確で、資産は保護されていると説明しています。
その主な理由は2つあります。
1. コールドウォレットは影響を受けていない
一つ目は、被害を受けたウォレットの範囲です。
Bitgetは、ホットウォレット、ウォームウォレット、コールドウォレットという3層のウォレット構成を採用しています。
今回の事件では、ホットウォレットとウォームウォレットの一部が影響を受けた一方、コールドウォレットは影響を受けていないとBitgetは説明しています。
ホットウォレットとは、暗号資産の入出金などを素早く処理できるよう、オンライン環境と接続されたウォレットです。
利便性が高い一方、インターネットにつながっているため、外部からの攻撃に備えたセキュリティ対策が重要になります。
ウォームウォレットは、常時オンラインのホットウォレットと、オフラインで管理するコールドウォレットの中間に位置する管理方法です。
一方、コールドウォレットでは、秘密鍵をインターネットから切り離した環境で管理します。
資産を異なる管理層に分けておけば、一つのウォレットやシステムで問題が起きた場合でも、すべての資産が同時に影響を受けるリスクを抑えられます。
Bitgetは今回、被害がホット・ウォームウォレットの一部に限定され、コールドウォレットには及んでいないとしています。
2. 4.64億ドル超の「ユーザー保護基金」がある
二つ目が、Bitgetが設けている「ユーザー保護基金」です。
Bitgetによると、事件発生時点で保護基金の評価額は4億6,400万ドルを超えており、約3億5,160万ドルという今回の損失全体が基金のカバー範囲内に収まるとしています。
Bitgetは2022年にユーザー保護基金を設立しました。
現在の基金は5,500 BTCで構成されており、Bitgetは評価額を原則として3億ドル以上に維持する方針を示しています。
2026年8月には、基金の月間平均評価額が3億8,200万ドル、最高額が約4億4,100万ドルとなっていました。
今回の事件発生時点では、Bitgetは基金の評価額が4億6,400万ドルを超えていると説明しています。
つまりBitgetが「ユーザー資産は安全」と説明しているのは、「被害がなかった」という意味ではありません。
大規模な不正送金は実際に発生したものの、Bitget側は保護基金などによってユーザー残高への影響を防げると説明しているのです。
約3.5億ドルに対して4.64億ドル、本当に十分?
Bitgetの公表値を単純に比較すると、今回の推定影響額は約3億5,160万ドル、ユーザー保護基金は4億6,400万ドル超です。
差額は約1億1,240万ドルとなり、事件発生時点の評価額では保護基金が推定損失額を上回っています。
ただし、この数字だけを見て「絶対に問題ない」と判断することはできません。
Bitgetの保護基金は5,500 BTCで構成されているため、米ドル換算した評価額はビットコイン価格によって変動します。
また、保護基金は銀行預金に対する公的な預金保険のような制度ではありません。
Bitgetの公式ページでは、利用者自身の行動や取引によらないアカウント侵害、盗難、資産喪失などについて保護基金への請求が可能としていますが、請求は調査結果などに基づいて判断されます。
今回については、Bitget自身が「損失全体がユーザー保護基金のカバー範囲内」と説明しています。
そのため現時点では、「Bitgetが保護基金などによって今回の損失を吸収し、ユーザー資産を保護できるとしている」と捉えるのが適切です。
「準備金証明135%」とユーザー保護基金は別物
Bitgetは事件発生の約1週間前となる9月17日、2026年9月分の準備金証明(Proof of Reserves)を公表しています。
今回の更新では、対象資産を4種類から19種類へ拡大し、総準備金比率は135%だったとしています。
準備金証明とは、取引所がユーザーから預かっている対象資産に対して、どの程度の準備資産を保有しているかを示す仕組みです。
Bitgetは、ユーザー資産に対して少なくとも1対1の準備金比率を維持すると説明しています。
一方、ユーザー保護基金は、サイバー攻撃など予期しない事態が発生した際にユーザー資産を保護するための追加的な備えです。
準備金証明とユーザー保護基金は、役割の異なる仕組みです。
準備金証明が135%だからサイバー攻撃を防げるわけではなく、保護基金があるからハッキングのリスクそのものがなくなるわけでもありません。
今回の事件では、「ユーザー資産をどの程度の準備資産で裏付けているか」と「不正送金による損失をどう吸収するか」を分けて考える必要があります。
なぜ出金を止めた?「資産がないから」とは限らない
今回、Bitgetは事件発覚後に暗号資産の出金機能を一時停止しました。
「ユーザー資産が安全なら、なぜ出金できないの?」と疑問に感じる人もいるでしょう。
Bitgetは、出金停止についてセキュリティレビューを行うための予防措置だと説明しています。
暗号資産の出金では、取引所が管理するウォレットから外部アドレスへ実際に資産を移動させる必要があります。
攻撃経路や影響範囲を確認している最中に出金処理を続ければ、新たな不正送金につながるリスクを完全には否定できません。
そのため、「出金停止=ユーザーに返す資産がなくなった」という意味ではありません。
Bitgetは、安全確認が完了次第、出金を再開するとしています。
9月25日時点で確認できる公式情報では、具体的な全面再開時刻は示されていません。
CEO「秘密鍵の流出ではない」、バックエンド侵害を説明
事件発生直後、Bitgetは攻撃経路について、調査が終わるまでは推測しない方針を示していました。
その後9月25日、CoinDeskはGracy Chen CEOによるX上の説明を報じています。
Chen氏によると、今回の攻撃では秘密鍵が盗まれたわけではなく、ウォレットインフラ内の重要なバックエンドシステムが侵害されたとみられています。
攻撃者は取引データを偽装し、それによってBitget側の承認プロセスを作動させ、資産を外部へ移動させたというのがChen氏の説明です。
イメージとしては、「金庫の鍵そのものを盗んだ」のではなく、正規の送金手続きに偽の指示を紛れ込ませ、通常の承認経路を通してしまった形に近いといえます。
Chen氏は、秘密鍵の漏えいを否定するとともに、追加の不正送金は止められたと説明しています。
ただし、攻撃者が具体的にどのような方法でバックエンドシステムへ侵入したのかについては、引き続き調査中です。
Bitgetは根本原因の分析や再発防止策を含む完全なインシデント報告書を公表するとしています。
ホットウォレットなら危険、コールドウォレットなら安全という話ではない
今回の事件を見ると、「ホットウォレットは危険だから使わない方がいい」と考える人もいるかもしれません。
しかし、取引所がユーザーからの入出金を素早く処理するには、オンライン環境に接続されたウォレットも必要になります。
重要なのは、ホットウォレットを使用すること自体ではなく、
- オンライン環境に置く資産量をどこまで制限するか
- 秘密鍵や承認システムをどう保護するか
- 異常な送金をどの段階で検知・停止するか
- 被害が発生した場合に損失を吸収できる仕組みがあるか
といった多層的な対策です。
今回のBitget事件についても、Chen氏の初期説明では秘密鍵そのものではなく、送金処理に関わるバックエンドシステムが侵害されたとされています。
暗号資産の管理では「ホットかコールドか」だけでなく、ウォレットを動かすシステム全体の安全性を見る必要があります。
日本の利用者はどうなる?Bitgetは日本向けサービス終了予定
今回の事件とは別に、Bitgetは2026年8月、日本居住者への暗号資産交換サービスの提供を終了すると発表しています。
日本居住者の新規登録は8月3日以降、受け付けていません。
また、11月1日11時(日本時間)から、対象となる日本居住者のアカウントは「Close-Only」モードへ移行します。
Close-Onlyになると、新しいポジションを開いたり既存ポジションを追加したりできなくなり、一部の入金、暗号資産の出金、指定された暗号資産への変換などを除いてサービスが制限されます。
12月31日11時(日本時間)以降には、残っているポジションが強制決済の対象になります。
一方、Bitgetは日本居住者向けFAQで、通常のサービス制限後も暗号資産の出金機能は継続すると説明しています。
ただし、今回のセキュリティ事件を受けてBitget全体の出金サービスが一時停止しているため、9月25日時点では通常通り暗号資産を出金できる状態ではありません。
Bitgetに資産を保有している日本の利用者は、出金再開に関する公式発表と、日本向けサービス終了スケジュールの両方を確認する必要があります。
複数の国内暗号資産取引所を比較しておきたい場合は、以下の記事も参考にしてください。
⇒ Coincheckでビットコインを購入する方法を確認する
まとめ:約3.5億ドル流出でも「ユーザー資産は安全」と説明する理由
Bitgetでは9月24日、一部のホット・ウォームウォレットで不正送金が発生し、推定約3億5,160万ドル相当の資産が影響を受けました。
Bitgetが「ユーザー資産は安全」と説明している主な理由は、コールドウォレットが影響を受けていないことと、4億6,400万ドル超のユーザー保護基金によって今回の損失全体をカバーできるとしていることです。
また、Gracy Chen CEOの初期説明によると、今回の事件では秘密鍵の流出はなく、ウォレットのバックエンドシステムが侵害され、偽装した取引データによって承認プロセスが作動したとされています。
一方、攻撃者がバックエンドへ侵入した具体的な方法については、まだ調査が続いています。
「約3.5億ドルが流出したのに何も問題がない」のではなく、「大規模な被害は発生したものの、Bitgetは保護基金などによってユーザー資産への影響を防げると説明している」と理解するのが適切です。
9月25日時点では、出金サービスも一時停止されています。
今後は完全なインシデント報告書で根本原因や再発防止策がどこまで明らかになるのか、そして出金がいつ再開されるのかが焦点となります。
※本記事は、特定の暗号資産や暗号資産取引所の利用を推奨するものではありません。
※本記事中の推定影響額、ユーザー保護基金の評価額、ウォレットへの影響範囲などは、2026年9月25日時点でBitgetが公表している情報をもとにしています。
※「ユーザー資産は安全」という表現はBitgetによる説明であり、第三者や公的機関が資産の安全性を保証したことを意味するものではありません。
※Gracy Chen CEOによる攻撃経路の説明は初期調査段階のものであり、根本原因に関する最終的な技術報告では内容が更新される可能性があります。
※Bitget保護基金は公的な預金保険制度ではなく、その米ドル換算評価額は保有するBTCの価格によって変動します。
※暗号資産には価格変動、取引所のシステム障害、サイバー攻撃などによって損失が発生するリスクがあります。
出典・参考
- Bitget:[SECURITY NOTICE] Bitget Hot Wallet Incident — September 24, 2026
- Bitget:Withdrawal Suspension Notice
- Bitget:Crypto Deposit Delay Notice
- Bitget:Bitget Onchain transaction delay notice
- Bitget:2026年9月の準備金証明(PoR)更新
- Bitget:August 2026 Protection Fund Valuation Report
- Bitget:Bitget Protection Fund
- Bitget:日本居住者の皆様への重要なご案内
- Bitget:FAQ - Important notice for Japanese Residents
- CoinDesk:Bitgetの約3.5億ドル流出、秘密鍵ではなく偽装送金が原因とCEO説明(2026年9月25日)